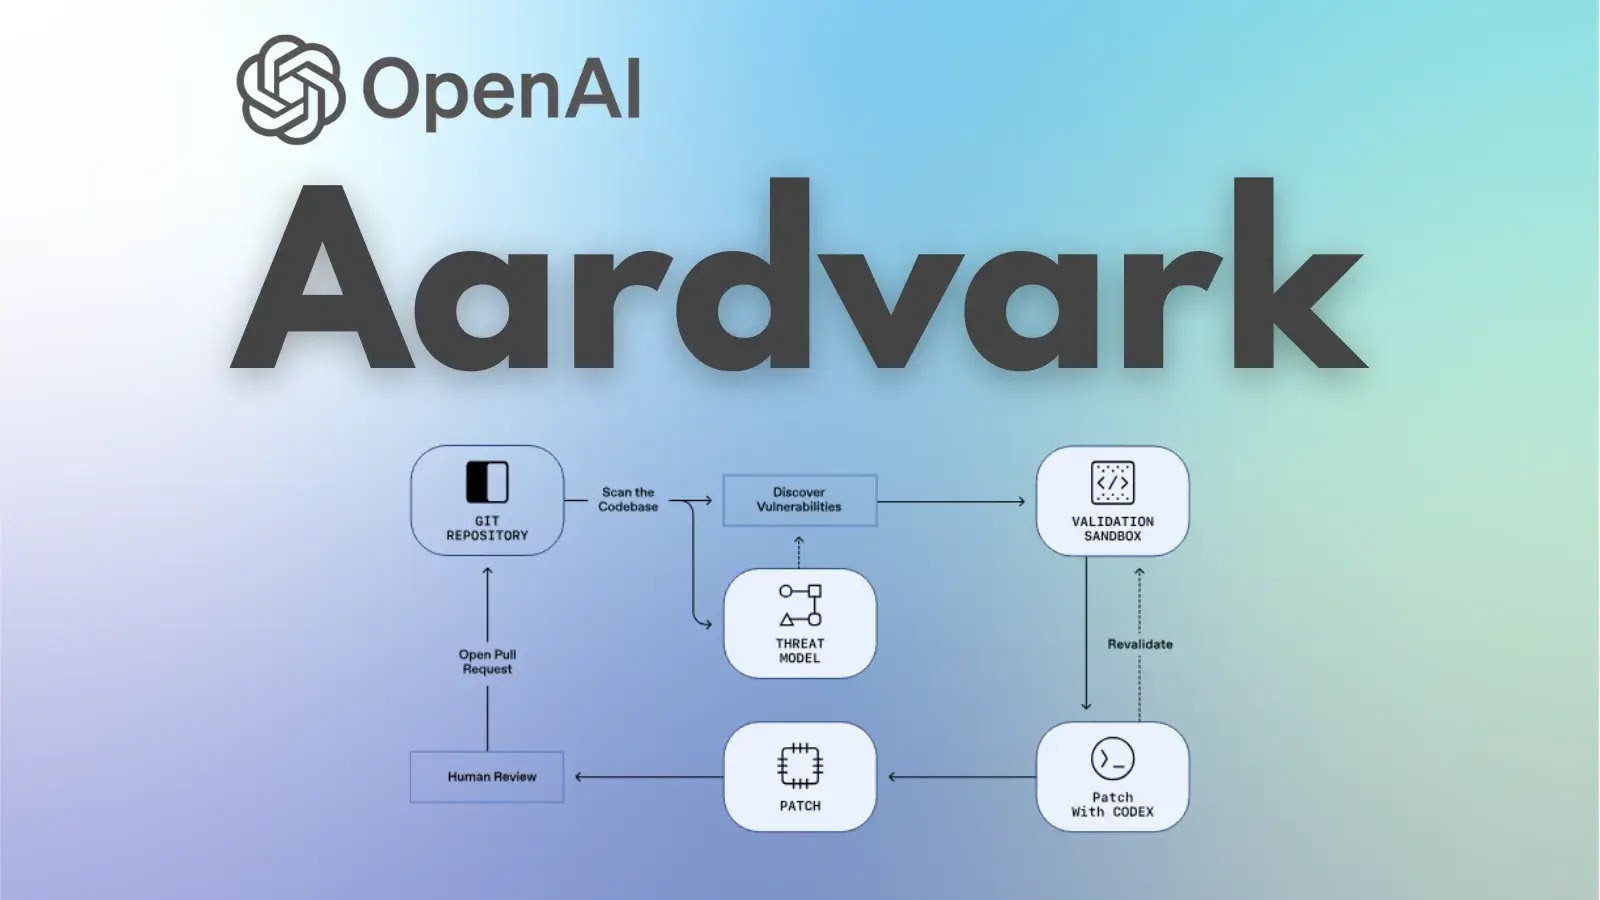
OpenAI anunció el lanzamiento de Aardvark, un agente de seguridad de IA autónomo basado en GPT-5 que tiene como objetivo revolucionar la forma en que las organizaciones descubren y reparan vulnerabilidades de software.
La nueva herramienta, actualmente disponible en versión beta privada, representa un avance significativo en la investigación de seguridad automatizada y amenaza con cambiar el equilibrio de poder a favor de los ciberdefensores.
Descubrimiento automatizado de vulnerabilidades a escala
Aardvark opera como un investigador de seguridad autónomo que monitorea continuamente los repositorios de código fuente para identificar vulnerabilidades, evaluar su explotabilidad y proponer parches específicos.
A diferencia de las herramientas de seguridad tradicionales que se basan en análisis de composición de software o fuzzing, Aardvark utiliza el razonamiento basado en un modelo de lenguaje amplio para comprender el comportamiento del código de la misma manera que lo hacen los investigadores de seguridad humana: leen el código, lo analizan, escriben pruebas y utilizan varias herramientas para identificar posibles fallas de seguridad.
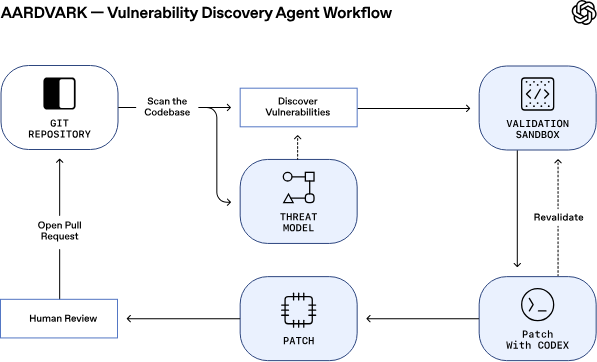
El sistema sigue un proceso de varias etapas que comienza con el análisis de todo el repositorio para crear un modelo de amenazas que refleje los objetivos de seguridad del proyecto.
Luego escanea las confirmaciones en busca de vulnerabilidades examinando los cambios en comparación con toda la base del código y el modelo de amenaza.
Cuando se descubren vulnerabilidades potenciales, Aardvark intenta explotarlas en entornos aislados para confirmar que representan riesgos de seguridad reales en lugar de falsos positivos.
Finalmente, se integra con OpenAI Codex para generar parches que los desarrolladores pueden revisar y aplicar con un solo clic.
Aardvark ha estado ejecutándose en las bases de código internas de OpenAI y en los sistemas externos de socios alfa durante varios meses, descubriendo vulnerabilidades significativas y fortaleciendo las posturas de seguridad defensivas.
En pruebas comparativas en repositorios que contienen vulnerabilidades conocidas, el sistema logró una impresionante tasa de detección del 92 %, lo que demuestra su eficacia en escenarios del mundo real.
La herramienta también ha hecho una contribución significativa a la seguridad del código abierto. OpenAI ha revelado de manera responsable numerosas vulnerabilidades descubiertas por Aardvark en proyectos de código abierto, diez de las cuales ya han recibido identificadores y exposiciones de vulnerabilidades comunes.
La compañía planea ofrecer escaneo gratuito para seleccionar repositorios de código abierto no comerciales para fortalecer la cadena de suministro de software más amplia.
Con más de 40.000 CVE reportados solo en 2024 y aproximadamente el 1,2% del código que introduce errores, las vulnerabilidades de software representan un riesgo sistémico para las empresas y las infraestructuras críticas en todo el mundo.
El enfoque de monitoreo continuo de Aardvark detecta vulnerabilidades en las primeras etapas del ciclo de desarrollo, valida la explotabilidad en el mundo real y ofrece soluciones claras sin frenar la innovación.
OpenAI ha actualizado su política de divulgación coordinada para adoptar un enfoque amigable para los desarrolladores y centrado en la colaboración en lugar de cronogramas rígidos que pueden presionar a los mantenedores.
A medida que la empresa amplía la disponibilidad más allá de la versión beta privada actual, Aardvark podría democratizar el acceso a experiencia en seguridad avanzada y ayudar a las organizaciones a fortalecer su postura de seguridad contra amenazas cibernéticas cada vez más sofisticadas.
Síganos en Google News, LinkedIn y X para recibir actualizaciones instantáneas y configurar GBH como su fuente preferida en Google.