Eric Moret, gerente de producto de Broadcom Software en Silicon Valley, pensó que sabía más.
Pero como explicó de primera mano en un artículo publicado en Medium, incluso un profesional de la tecnología como él es capaz de caer en algunas de las estafas online más sofisticadas de la actualidad.
“Casi lo pierdo todo: mis fotos, mi correo electrónico, toda mi vida digital”, escribió Moret (1).
Todo comenzó con un simple mensaje de texto que rápidamente se convirtió en un inteligente ataque de phishing, lo que demuestra cómo los estafadores han evolucionado más allá de las señales de advertencia obvias.
Este no fue un correo electrónico mal escrito con errores tipográficos obvios. Este fue un ataque sofisticado y multicanal que aprovechó la infraestructura de soporte de Apple para generar legitimidad y confianza. Y con la temporada de compras navideñas en pleno apogeo, la historia de Moret debería servir como una advertencia para los compradores de todo el mundo.
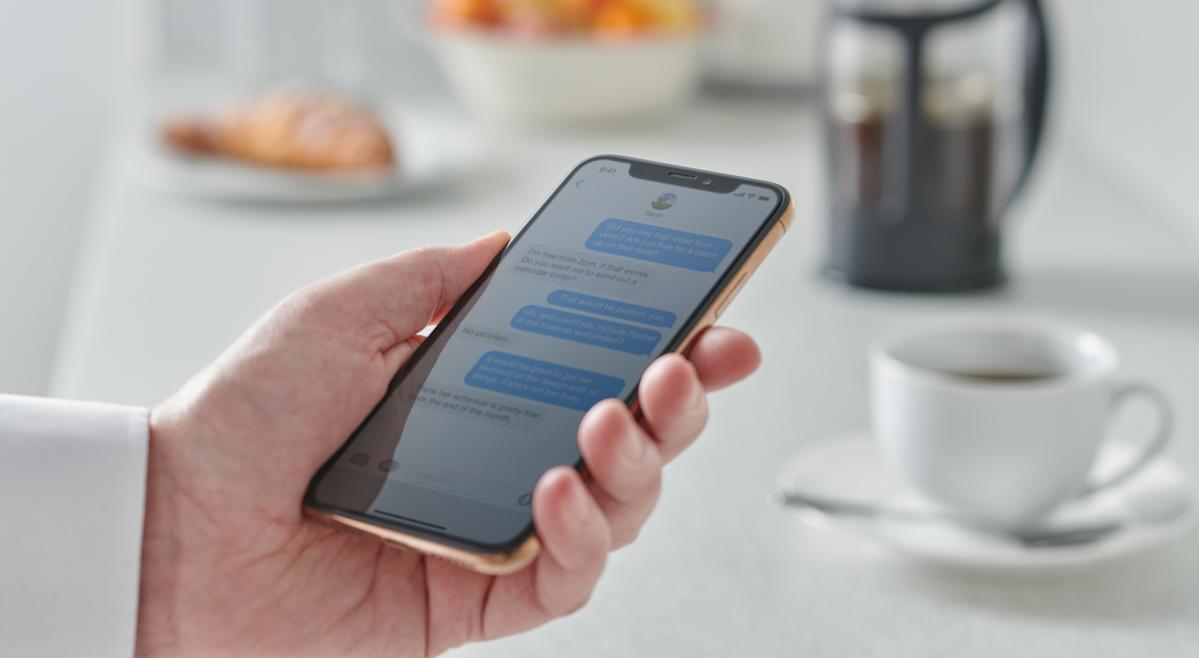
A las 15.17 horas de un miércoles cualquiera, Moret recibió un mensaje de texto. “El código de tu cuenta de Apple es: 994977. No lo compartas con nadie”, se lee en el texto.
Pero como señaló en su artículo, Moret no estaba intentando iniciar sesión en su cuenta de Apple. Alguien más estaba intentando iniciar sesión en su cuenta activando sus códigos de autenticación de dos factores (2FA).
Al cabo de un minuto, el sistema automatizado de Apple llamó con otro código de verificación. Tres minutos después, Moret recibió otra llamada de un número en Atlanta identificado como Soporte de Apple.
«Su cuenta está siendo atacada. Estamos abriendo un ticket para ayudarlo. Alguien se comunicará con usted en breve», le dijeron a Moret. Unos 10 minutos después, el mismo número volvió a llamar, sólo que esta vez el asistente estaba «tranquilo, profesional» y mantuvo a Moret en la línea durante 25 minutos.
Fue entonces cuando los estafadores empezaron a utilizar tácticas sofisticadas e inteligentes. Como explicó Moret, los estafadores crearon un caso de soporte de Apple genuino a su nombre (número de caso 102750168703) que generó correos electrónicos oficiales provenientes del sistema Apple.
“Esto les dio una enorme credibilidad”, escribió Moret (1). «Los propios sistemas de Apple me enviaban correos electrónicos oficiales confirmando el número de su caso».
Luego, los estafadores lo guiaron a través del proceso legítimo de verificación de correo electrónico de Apple y luego le pidieron que restableciera su contraseña de iCloud. «Se sintió mal», escribió Moret, pero la voz en línea nunca le pidió directamente su código 2FA. Le permitieron completar la restauración por su cuenta, lo que, según Moret, le pareció «correcto».
Leer más: Warren Buffett utilizó 8 reglas monetarias sencillas para convertir 9.800 dólares en unos extraordinarios 150.000 millones de dólares: empiece a utilizarlas hoy para hacerse rico (y luego seguir siendo rico)
Desde allí, el falso representante dijo que Moret recibiría un mensaje con un enlace para cerrar el caso. El enlace, Appeal-apple.com, parecía legítimo y abría una página de Apple con cifrado HTTPS y un certificado válido. La página también tenía un campo para el número de caso de Moret.
«Me pidieron que lo ingresara y, para aumentar mi confianza, que me leyera los últimos 4 dígitos del caso que correspondían al correo electrónico de confirmación del boleto», escribió Moret. La página web también mostraba una lista de pasos con marcas de verificación junto a los completados, como «Ticket abierto», «Cuenta congelada» y «Contraseña cambiada».
«Esta fue una brillante manipulación psicológica», escribió Moret. «Cada tick completado generó confianza. El indicador ‘en progreso’ generó urgencia. Estaba observando cómo mi cuenta estaba ‘protegida’ en tiempo real, o eso pensaba».
Luego le dijeron a Moret por teléfono que recibiría un código de confirmación para cerrar el ticket. Inmediatamente después de escuchar esas palabras, la página web que Moret estaba mirando fue reemplazada por un marcador de posición familiar de seis dígitos. Luego, Moret recibió un código de validación de Apple por mensaje de texto y lo ingresó.
«Este fue el momento en que ganaron», escribió. Segundos después, Moret recibió un correo electrónico que le heló la sangre.
«Su cuenta de Apple se utilizó para iniciar sesión en iCloud en una Mac mini (2024)», dice el correo electrónico. Fue entonces cuando Moret, que no posee un Mac mini, se dio cuenta de que acababan de estafarlo. Como todavía estaba en línea con el supuesto representante de Apple, Moret le contó sobre el correo electrónico que acababa de recibir y le dijeron que era «esperado como parte del proceso de seguridad».
Asustado y escéptico, Moret cambió inmediatamente su contraseña de iCloud por segunda vez, esta vez sin la ayuda de los estafadores. Y momentos después, se cortó la llamada telefónica con el estafador.
“Me quedé temblando frente a mis dispositivos, sólo entonces me di cuenta de que acababa de escapar de una gran catástrofe”, escribió Moret. «En cuestión de minutos, el Mac mini desapareció de mi lista de dispositivos. El sitio de phishing fue redirigido a Google. El ticket de soporte de Apple se cerró».
Moret comparte su historia en un momento crítico. Según el Pew Research Center, casi tres cuartas partes (73%) de los estadounidenses han sido blanco de estafadores en línea (2). Con las compras navideñas en pleno apogeo, los expertos advierten que las estafas impulsadas por inteligencia artificial han alcanzado niveles de sofisticación sin precedentes.
Según el Informe sobre el estado de las estafas de 2025 de la Global Anti-Scam Alliance, el 57 % de los adultos en todo el mundo ha sufrido una estafa durante el último año y el 23 % ha denunciado el robo de dinero (3). Google también dice que durante los períodos de mayor actividad comercial, los estafadores «aumentan la actividad fraudulenta… aprovechando la mayor demanda y urgencia de los consumidores».
Las señales de advertencia tradicionales de una estafa (errores gramaticales, personas que llaman ansiosas o direcciones de correo electrónico obviamente falsas) parecen ser algo viejo para los estafadores sofisticados de hoy. Las herramientas de inteligencia artificial ahora pueden generar correos electrónicos de phishing impecables, crear imitaciones de voz realistas y crear sitios web falsos convincentes a escala.
La historia de Moret confirma esta nefasta progresión. «El phishing moderno utiliza la infraestructura de la empresa en su contra. No necesitan errores de ortografía cuando tienen números reales de casos de Apple», escribió.
Quizás lo más preocupante sea el hecho de que las generaciones más jóvenes son ahora las que corren mayor riesgo. Según Consumer Affairs, los Millennials y la Generación Z son los grupos de edad con mayor probabilidad de ser atacados a medida que los estafadores aumentan el uso de las redes sociales y las plataformas de mensajería (4).
«Si agregamos herramientas de inteligencia artificial que avanzan rápidamente y que pueden imitar voces reales y estilos de chat personal, las estafas serán más convincentes y mucho más difíciles de detectar», dice Consumer Affairs en su artículo.
La experiencia de Moret proporciona lecciones cruciales sobre cómo proteger su vida digital. Esto es lo que recomiendan los expertos, incluido el propio Moret:
Nunca haga clic en enlaces en mensajes de texto o correos electrónicos no solicitados, incluso si parecen legítimos. Si se comunica con usted por teléfono sobre un problema de cuenta, cuelgue y llame a la empresa utilizando un número de su sitio web oficial. Esta única práctica por sí sola puede prevenir los intentos de phishing más exitosos.
Como Moret aprendió por las malas, Appeal-apple.com no es un subdominio oficial de Apple.
Los estafadores suelen utilizar dominios que se parecen mucho a los legítimos. Antes de hacer clic en cualquier enlace enviado por correo electrónico o mensaje de texto, verifique que el enlace sea un dominio real de cualquier empresa u organización de la que el correo electrónico o el texto afirme provenir.
Como descubrió Moret, los atacantes pueden crear casos reales de soporte de Apple en nombre de cualquier persona, generando correos electrónicos de confirmación que parecen legítimos. Abra siempre los tickets de soporte por su cuenta y nunca confíe en lo que se crea para usted.
Ningún representante legítimo de la empresa le pedirá que lea los códigos de verificación en voz alta ni que los ingrese en el sitio web al que se lo envían. Estos códigos solo los puede ingresar usted en sitios que haya visitado de forma independiente.
Como escribió Moret en su artículo, «asegure esos códigos 2FA como si su vida digital dependiera de ello… porque así es».
Estos mensajes aparecen cuando nuevos dispositivos inician sesión en sus cuentas. Si ve un dispositivo desconocido, cambie inmediatamente su contraseña y controle la actividad de su cuenta.
Para obtener la máxima protección, utilice claves de seguridad como YubiKey o Google Titan para la autenticación de dos factores. A diferencia de los códigos SMS, las claves de hardware son inmunes al phishing porque verifican la autenticidad del sitio antes de funcionar.
Los estafadores a menudo confían en crear urgencia y pánico para aprovecharse de sus víctimas. Una avalancha de códigos de verificación, llamadas automáticas y representantes de soporte que le dicen que «su cuenta está bajo ataque» crean presión para actuar rápidamente.
Por eso es importante hacer una pausa y comprobar de forma independiente. Los problemas de seguridad legítimos pueden esperar mientras confirmas a través de los canales oficiales.
Confiamos únicamente en fuentes verificadas e informes de terceros creíbles. Para obtener más detalles, consulte nuestro pautas éticas y editoriales.
Medio (1); Centro de Investigación Pew (2); Google (3); Asuntos del Consumidor (4)
Este artículo proporciona únicamente información y no debe interpretarse como un consejo. Se proporciona sin garantías de ningún tipo.