Después de ayudar a expandir la superficie de ataque del software moderno con el aumento de los servicios de inteligencia artificial sujetos a envenenamiento de datos e inyección rápida, OpenAI ha perjudicado a los ciberdefensores.
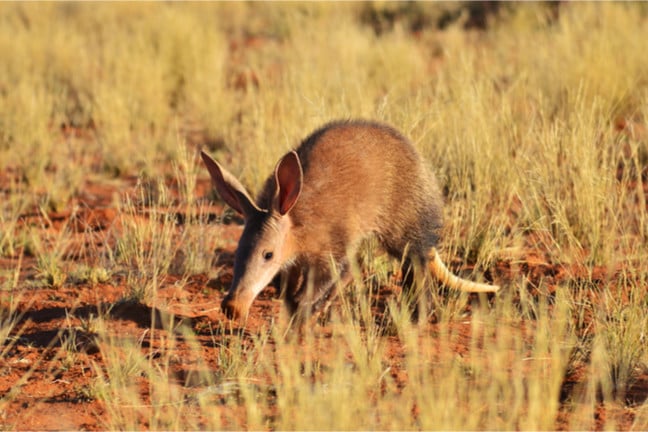
El creador de ChatGPT anunció el jueves que está probando de forma privada Aardvark, un sistema de seguridad basado en agentes basado en GPT-5.
«Aardvark representa un gran avance en la investigación de seguridad e inteligencia artificial: un agente autónomo que puede ayudar a los desarrolladores y equipos de seguridad a descubrir y corregir vulnerabilidades de seguridad a escala», dijo la compañía en su publicación. «Aardvark ahora está disponible en versión beta privada para validar y perfeccionar sus capacidades en el campo».

Un agente de software es un modelo de inteligencia artificial con acceso a otras herramientas de software que intenta abordar una tarea particular. Esta relación potencialmente tóxica ha ayudado a generar docenas de nuevas empresas de seguridad de IA y demasiados artículos de investigación sobre los riesgos de seguridad que plantean los grandes modelos de lenguaje.


Aardvark podría deshacer parte del daño causado por la codificación por vibración con dispositivos como GPT-5, sin mencionar la tasa general de defectos del software creado por humanos. Puede escanear repositorios de código fuente de forma continua para informar vulnerabilidades, probar la explotabilidad del código, priorizar errores según la gravedad y proponer soluciones.
«Aardvark no se basa en técnicas tradicionales de análisis de programas, como la fuzzing o el análisis de composición de software», según OpenAI. «En cambio, utiliza razonamiento basado en LLM y el uso de herramientas para comprender el comportamiento del código e identificar vulnerabilidades. Aardvark busca errores como lo haría un investigador de seguridad humana: leyendo código, analizándolo, escribiendo y ejecutando pruebas, usando herramientas y más».
Pero a diferencia de un humano, Aardvark corre y corre. No se puede negociar; no puedes razonar. No siente lástima, remordimiento ni miedo. Y no se detendrá en absoluto a menos que establezca un límite de presupuesto en la API de OpenAI, su tarjeta de crédito caduque o la burbuja de la IA explote y nos envuelva a todos.
Según OpenAI, Aardvark es bastante eficaz. La compañía dice que su animal de IA ha estado husmeando en sus bases de códigos internos y en los de socios externos de pruebas alfa durante varios meses. Para OpenAI, la bestia agente «expuso importantes vulnerabilidades y contribuyó a la postura defensiva de OpenAI». Y en las pruebas de referencia en repositorios «dorados» (autorizados), informó el 92% de las vulnerabilidades conocidas e introducidas sintéticamente.
Cuando se utiliza en proyectos de código abierto, Aardvark ha identificado al menos diez vulnerabilidades dignas de un identificador de vulnerabilidades y exposiciones comunes (CVE).
Eso es un poco menos que las 72 correcciones de seguridad que Google afirma que fueron manejadas por su sistema de inteligencia artificial CodeMender, o las 26 fallas descubiertas por el proyecto OSS-Fuzz de Google hace un año.
Si Aardvark realmente representa un “cambio de juego”, podremos saber más una vez que se haga público y la criatura pueda evaluarse con respecto a las muchas herramientas de seguridad basadas en IA existentes que han surgido en los últimos años, como ZeroPath y Socket. ®